@sh0548534047 תכתוב בפרוט מה אתה צריך שיהיה אם יהיה לי זמן אני ייצר לך גסון מתאים
ש
מנותק
-
RE: טוקן מוגבל לשלוחות ופעילויות מסוימות בלבד
-
RE: טוקן מוגבל לשלוחות ופעילויות מסוימות בלבד
@אז-נדברו את אותו הקוד שעשית רק להכניס כמה הגדרות בתוך אותו כלל אין הגבלה כמה הגדרות יהיה בתוך כלל יש הגבלה של כללים וזה חורג מהמותר
אני לא הבנתי מה הוא צריך ואין לי כוח להתעמק אם זה ייתן לו לשמור את הגסון הזה וזה יעבוד לו מעולה
מיני ומינך יתקלס עילאה
אני לא באתי לקנטר חלילה יש לי ניסיון אם יצירת גסון מוגבל שהייתי צריך טוקן שאני יוכל לפרסם בפומבי ושיהיה מוגבל לפעולות מאוד ספציפיות ואף אחד פה לא עזר לי אז למדתי את הנושא יסודי וממבט ראשוני הגסון היה נראה לי חשוד בגלל האורך אם זה תקין מעולה -
RE: טוקן מוגבל לשלוחות ופעילויות מסוימות בלבד
@אז-נדברו אם זה ככה אני מתנצל מבחינת מבנה הוא תקין אבל למה צריך כל כך הרבה כללים ? אתה יכול להכניס הכול בכללים בודדים
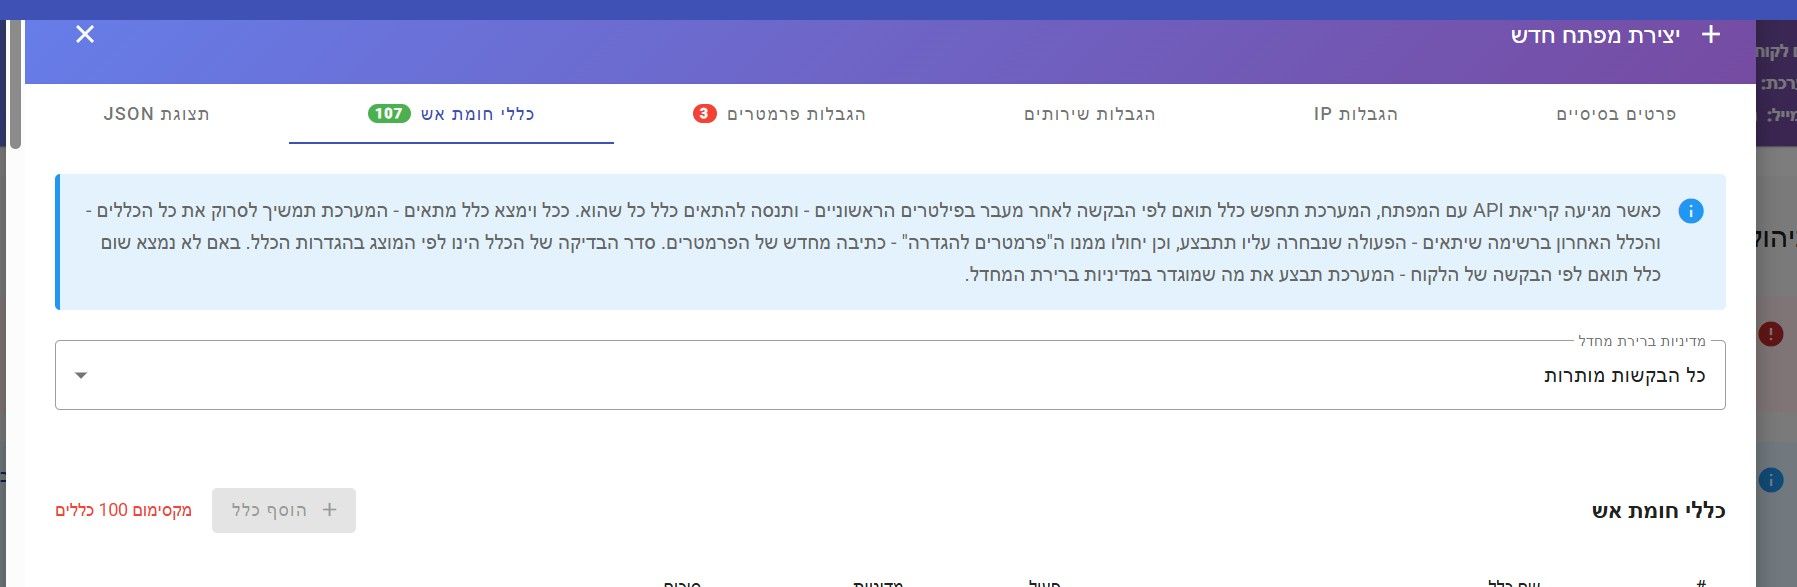
-
RE: טוקן מוגבל לשלוחות ופעילויות מסוימות בלבד
@אז-נדברו ידידי היקר טוב שציינת שנכתב עם קלוד אבל בתור נציג הניהול כדאי שתבדוק לפני שאתה מפרסם בפומבי הגסון הזה לא יעבוד לו בימות
הכי קל ליצירת גסון זה דרך הממשק להוסיף את הפרמטרים שאתה רוצה דרך חומת האש אם היה לי כוח וזמן הייתי יוצר לו אחד כזה אבל אין לי
@sh0548534047 יותר פשוט זה לאשר את מה שאתה צריך למה הטוקן הזה אמור לשמש ? אם הוא ניגש רק לשלוחות האלה והוא לא יכול למחוק או להעתיק מה התכלית שלו ? -
RE: איך עושים? 🙂↔️😕
@שיחה-ממתינה למה שלא תחזיר בתשובה לשרת מה לבצע ? למה להגדיר בשלוחה ?
-
RE: הרשאת כניסה מול API
@איל-משולש עשיתי עוד בדיקה
הגדרות בשלוחהtype=menu check_api=yes api_link=https://domain/post_get.php?ben=123הקוד אותו דבר רק הפקודה להחזרה שונתה
הלוג שהתקבל{ "time": "2026-09-29 20:03:12", "ip": "147.236.157.30", "method": "GET", "uri": "\/post_get.php?ben=123?ApiCallId=20ff837f052815db6b5a1b8451f3da2731b0e541&ApiYFCallId=5554cd53-95dc-48de-bbf7-78ee5ca32b7e&ApiDID=&ApiRealDID=&ApiPhone=&ApiExtension=&ApiEnterID=phone-&ApiEnterIDName=&ApiTime=1790701392", "headers": { "Accept": "*\/*", "User-Agent": "yemot-core-api\/1.0", "Host": "", "Content-Length": "", "Content-Type": "" }, "GET": { "ben": "123?ApiCallId=20ff837f052815db6b5a1b8451f3da2731b0e541", "ApiYFCallId": "5554cd53-95dc-48de-bbf7-78ee5ca32b7e", "ApiDID": "", "ApiRealDID": "", "ApiPhone": "", "ApiExtension": "", "ApiEnterID": "phone-", "ApiEnterIDName": "", "ApiTime": "1790701392" }, "POST": [], "FILES": [], "COOKIE": [], "RAW_BODY": "" } =========================================אתה רואה זה מגיע משורשר בתוך הפרמטר הראשון הקוד יכול למצוא את זה לפי הערך ולבצע פעולה לפי הפרמטר שהתקבל
-
RE: הרשאת כניסה מול API
@איל-משולש עשיתי בשבילך בדיקה שוב
הגדרות שלוחהtype=call_api_verification call_api_link=https://domain/post_get.php?ben=123הקוד בשרת
<?php
// נתיב לקובץ הלוג
$logFile = 'requests_log.txt';

// איסוף כותרות הבקשה (Headers)
$headers = function_exists('getallheaders') ? getallheaders() : [];

// קריאת נתונים גולמיים (Raw Data)
$rawData = file_get_contents("php://input");
$parsedRawData = json_decode($rawData, true);
if (json_last_error() === JSON_ERROR_NONE) {
    $rawData = $parsedRawData; // שמירה כמערך אם זה JSON
}

// איסוף כל המידע האפשרי מהבקשה
$logData = [
    'time'     => date('Y-m-d H:i:s'),
    'ip'       => $_SERVER['REMOTE_ADDR'] ?? 'Unknown IP',
    'method'   => $_SERVER['REQUEST_METHOD'] ?? 'Unknown Method',
    'uri'      => $_SERVER['REQUEST_URI'] ?? 'Unknown URI',
    'headers'  => $headers,
    'GET'      => $_GET,
    'POST'     => $_POST,
    'FILES'    => $_FILES,
    'COOKIE'   => $_COOKIE,
    'RAW_BODY' => $rawData
];

// המרה לטקסט קריא ושמירה
$logString = json_encode($logData, JSON_PRETTY_PRINT | JSON_UNESCAPED_UNICODE) . "\n=========================================\n";
file_put_contents($logFile, $logString, FILE_APPEND);

// החזרת פקודת מעבר לשלוחה 01 למערכת ועצירת הריצה
header('Content-Type: text/plain');
die("GOTO=/01");
?>
התוצאה שנשמרה בלוג ששלחתי כGET
{
    "time": "2026-09-29 19:20:24",
    "ip": "147.236.157.83",
    "method": "GET",
    "uri": "\/post_get.php?ben=123?ApiCallId=b99d489ac598cd6a18e42cc6bddf060809da421e&ApiDID=מחייג&ApiRealDID=מחייג&ApiPhone=מספר&ApiExtension=שלוחה&",
    "headers": {
        "Accept": "*\/*",
        "User-Agent": "yemot-core-api\/1.0",
        "Host": "",
        "Content-Length": "",
        "Content-Type": ""
    },
    "GET": {
        "ben": "123?ApiCallId=b99d489ac598cd6a18e42cc6bddf060809da421e",
        "ApiDID": "מחייג",
        "ApiRealDID": "מחייג",
        "ApiPhone": "מספר",
        "ApiExtension": "20"
    },
    "POST": [],
    "FILES": [],
    "COOKIE": [],
    "RAW_BODY": ""
}
=========================================
הגדרתי שליחה כפוסט וזה יותר מסודר
{
    "time": "2026-09-29 19:30:26",
    "ip": "147.236.157.28",
    "method": "POST",
    "uri": "\/post_get.php?ben=123",
    "headers": {
        "Content-Type": "application\/x-www-form-urlencoded",
        "Content-Length": "125",
        "Accept": "*\/*",
        "User-Agent": "yemot-core-api\/1.0",
        "Host": ""
    },
    "GET": {
        "ben": "123"
    },
    "POST": {
        "ApiCallId": "13cd5f7b85e7463c74438095e25cdd20a13a5219",
        "ApiDID": "",
        "ApiRealDID": "",
        "ApiPhone": "",
        "ApiExtension": ""
    },
    "FILES": [],
    "COOKIE": [],
    "RAW_BODY": "ApiCallId=13cd5f7b85e7463c74438095e25cdd20a13a5219&ApiDID=&ApiRealDID=&ApiPhone=&ApiExtension=&"
}
=========================================
בקוד שלך תגדיר לו לחפש את הפרמטר שאתה רוצה
-
RE: איך עושים? 🙂↔️😕
@שיחה-ממתינה אני לא מכיר את כל המוסגים שכתבת אבל הבעיה ידועה מבחינת ימות הם לא יודעים לאיזה משתמש הגדרת את ההגדרות ואם שתיים חייגו ביחד אז זה יכול לדרוס את הקובץ וכן אם חייגו בהפרש קטן אז המחייג השני ישתמש בהגדרות של הראשון
הקוד שלך מוגדר נכון לקבל קלט של כל משתמש ולזכור מה כל אחד הקיש ? אולי הקוד שלך בזמני עומס מערבב בין משתמשים ? -
RE: חיוג מהיר ומסודר למספרים באתרי אינטרנט עם הזיהוי של המערכת שלכם (תוסף לדפדפן)
@הדיבל-המעופף אצלי זה עבד פיקס
זה היה אתגר לגרום לו גם להתחבר לשרת אוטומטי וגם ללחוץ על 1
אני מקווה שיביא תועלת -
RE: חיוג מהיר ומסודר למספרים באתרי אינטרנט עם הזיהוי של המערכת שלכם (תוסף לדפדפן)
@מסובך-מאוד אתה יכול לקרוא למעלה מה זה עושה אין לי כוח להסביר או שמישהו אחר יסביר לך
-
RE: באתר מערכת סמס יש אפשרות למחוק הודעות?
@אז-נדברו בחלם היה פתרונות יותר יעילים, למה שלא יהיה דרך לחסום מספר ?
כמו שאני יכול לעשות רשימה שחורה לחיוג למערכת למה שלא יהיה רשימה שחורה ל SMS ? -
RE: חיוג מהיר ומסודר למספרים באתרי אינטרנט עם הזיהוי של המערכת שלכם (תוסף לדפדפן)
@הדיבל-המעופף התוסף עודכן בחנות צריך להכניס קישור קבוע ולהגדיר את השלוחה כחיוג סיפ לחשבון המתאים
הפוסט הראשון עודכן -
RE: הרשאת כניסה מול API
@איל-משולש בדקתי וזה עבד לי
וגם אם ימות מוסיפים פרמטרים הם מוסיפים ? וזה לא אמור להפריע אם יהיה 2 -
RE: חיוג מהיר ומסודר למספרים באתרי אינטרנט עם הזיהוי של המערכת שלכם (תוסף לדפדפן)
כדי לנתק כל פעם?
לניתוק לא מצאתי פתרון רק אולי לסרוק את השיחות ולשלוח פקודת ניתוק אבל זה מורכב מידי ולא היה לי כוח
-
RE: חיוג מהיר ומסודר למספרים באתרי אינטרנט עם הזיהוי של המערכת שלכם (תוסף לדפדפן)
@הדיבל-המעופף לא
כדי לאפשר לתוסף לפתוח דף אם חייגן ללחוץ על חיבור להקיש 1 במענה צריך להגדיר את האישור הזה זה מאשר לימות להשתמש במיקרופון גם אם הדף נפתח על ידי רובוט -
RE: חיוג מהיר ומסודר למספרים באתרי אינטרנט עם הזיהוי של המערכת שלכם (תוסף לדפדפן)
שלוחה-404 כתב:
לשמור את הקוד המצורף למטה בקובץ Phone_Policy.bat וקליק ימני להריץ כמנהל
.
-
RE: באתר מערכת סמס יש אפשרות למחוק הודעות?
@אז-נדברו אולי כדאי להוסיף דרך למחוק או לחסום מספרים
יש לי מלא מספרי משנה וזה ממלא לי הודעות SMS למי אני בוחר ואז אני לא מוצא הודעות שאני צריך -
RE: חיוג מהיר ומסודר למספרים באתרי אינטרנט עם הזיהוי של המערכת שלכם (תוסף לדפדפן)
@הדיבל-המעופף העליתי עדכון לחנות גוגל ייקח להם בערך שבוע לאשר את זה וזה עובד יפה מאוד
הבעיה היחידה שהשיחה לא מתנתקת אז כדאי לנתק לבד או לחשוב על משהו כדי שזה יעבוד צריך לשמור את הקוד המצורף למטה בקובץ Phone_Policy.bat וקליק ימני להריץ כמנהל@echo off chcp 65001 >nul echo מוסיף אישור גלובלי למערכת ימות המשיח בדפדפן אדג'... :: הגדרת חריגים למדיניות השמע של אדג' reg add "HKLM\SOFTWARE\Policies\Microsoft\Edge\AutoplayAllowlist" /v "1" /t REG_SZ /d "https://call2all.co.il" /f >nul reg add "HKLM\SOFTWARE\Policies\Microsoft\Edge\AutoplayAllowlist" /v "2" /t REG_SZ /d "https://private.call2all.co.il" /f >nul reg add "HKLM\SOFTWARE\Policies\Microsoft\Edge\AutoplayAllowlist" /v "3" /t REG_SZ /d "https://sip.yemot.co.il" /f >nul echo התהליך הסתיים! סגור את כל חלונות הדפדפן ופתח מחדש. pause